

概要
JWT(JSON Web Token)認証は、ユーザーの身元を安全に検証するための標準的な方法です。JWT 認証を実装することで、MoEngage でのデータ収集プロセスに重要なセキュリティ層を追加できます。 この機能により、識別済みユーザーに代わって送信されるデータが本物であり、改ざんされていないことが保証されます。このセキュリティは、お客様自身のサーバーによって暗号署名されたトークンを必須とすることで実現されており、権限のないユーザーが正当なユーザーになりすますことを防ぎます。前提条件実装を始める前に、以下の要件を満たしていることを確認してください。
- JWT 認証機能を利用するには、アプリケーションで MoEngage React Native Core プラグインのバージョン 12.9.1 以上を使用している必要があります。
- 公開鍵を管理し、この機能の適用設定を行うために、MoEngage ダッシュボードへのアクセス権が必要です。適用設定の詳細については、こちらを参照してください。
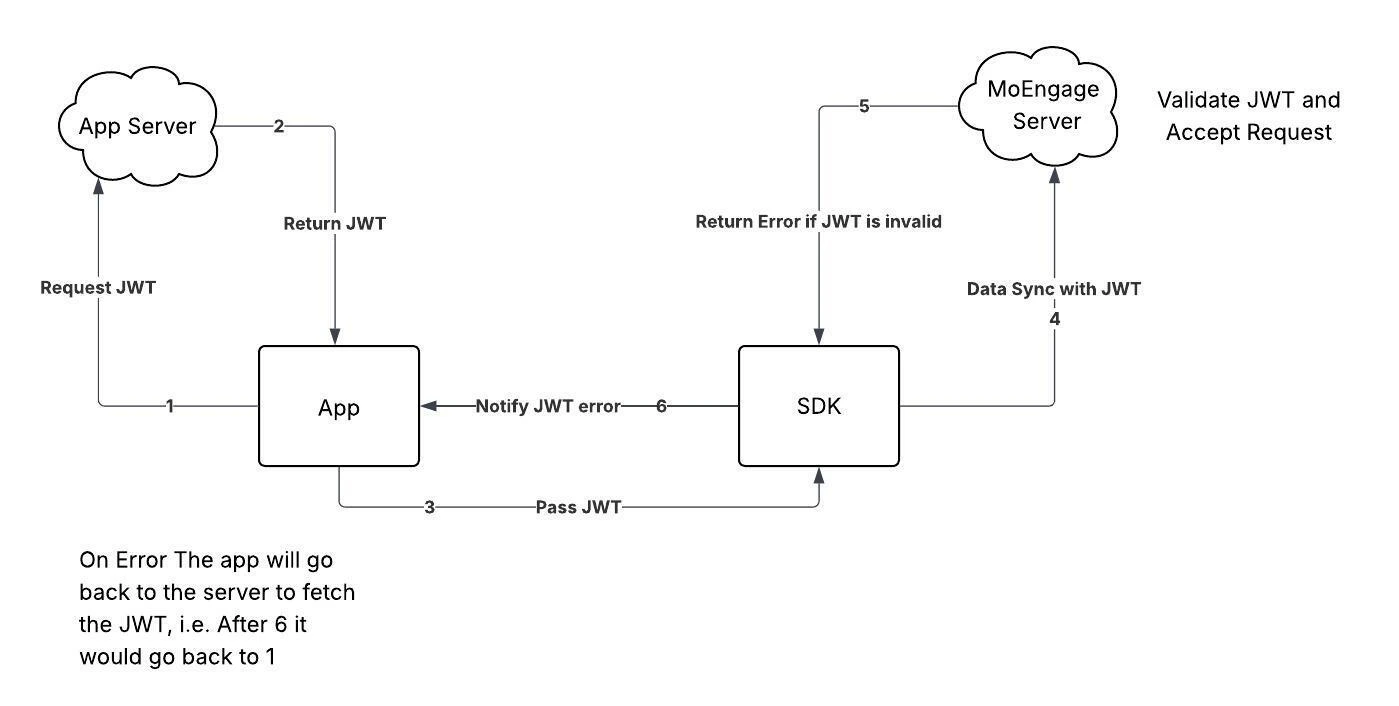
統合
React Native アプリケーションに JWT 認証を統合するには、以下を実行します。ステップ 1: JWT 認証を有効にする
各プラットフォームのネイティブ SDK の初期化時に JWT 認証を有効にします。アプリケーションで使用している初期化方法に合った手順に従ってください。ステップ 2 と 3 はどちらの方法でも同じです。Android
手動初期化 MoEngage.Builder オブジェクトで NetworkAuthorizationConfig プロパティを設定します。詳細については、Android SDK の初期化を参照してください。moengage.xml 設定ファイルに次のキーを追加します。詳細については、ファイルベースの初期化を参照してください。
moengage.xml
iOS
手動初期化 MoEngageSDKConfig オブジェクトで networkConfig プロパティを設定します。詳細については、iOS SDK の初期化を参照してください。Info.plist の MoEngage ディクショナリに次のキーを追加します。詳細については、ファイルベースの初期化を参照してください。
Info.plist
ステップ 2: JWT を SDK に渡す
JWT のライフサイクルの管理はアプリケーション側の責任です。推奨されるフローは、ユーザーのログイン時にトークンを取得し、そのトークンを SDK に渡すことです。また、以降のアプリ起動時にトークンの有効期限が切れていないかを確認し、必要に応じて新しいトークンを取得する必要があります。 passAuthenticationDetails() メソッドを使用して、SDK にトークンを渡します。TypeScript
ステップ 3: リスナーを登録して認証エラーを処理する
SDK は、MoEngage サーバーから返されたトークン検証エラーをauthenticationError イベントを通じて通知します。認証が失敗したときにアプリケーションが新しいトークンを取得して提供できるように、このイベントのリスナーを登録してください。
アプリケーションが常にコールバックを受け取れるように、ルートコンポーネントなどのグローバルスコープでリスナーを登録してください。
TypeScript
TypeScript
インターフェースと列挙型
以下のインターフェース、クラス、列挙型は、このガイドで説明する JWT 認証メソッドで使用されるデータ構造を定義します。トークンのペイロードを作成する際やエラーを処理する際に使用してください。TypeScript
情報
- 認証エラーによって API リクエストが失敗した場合、アプリケーションが新しいトークンを提供するまで、SDK はリクエストを再試行しません。
- 1 つのセッション内で認証が 10 回連続して失敗すると、SDK は次のセッションが開始されるまでデータの同期を試行しなくなります。このカウンターは、同期が成功するとリセットされます。
- ユーザーのログアウト時に JWT エラーによってデータ同期が失敗した場合、保留中のデータは削除され、再試行は行われません。