

概要 - PGP暗号化のプロセス
PGP (Pretty Good Privacy) は、機密ファイルを暗号化できるセキュリティプログラムです。MoEngageは、ファイルインポート (S3 Import、SFTP Import) でPGP暗号化をサポートしています。この記事では、機密ファイルにPGP暗号化を使用する方法について説明します。前提条件
- PGPキーペア: PGPキーペアは公開鍵と秘密鍵で構成されます。公開鍵はファイルの暗号化に、秘密鍵はファイルの復号に使用します。秘密鍵はファイル内の機密情報を復号するため、誰とも共有しないでください。この秘密鍵は、MoEngageとのSFTP (SSH File Transfer Protocol) 連携プロセスで必要です。
- 署名キーペア: 署名キーペアは公開鍵と秘密鍵で構成されます。公開鍵はファイルの署名に使用し、MoEngageのSFTP連携で必要です。内部的には、秘密鍵が署名を検証します。
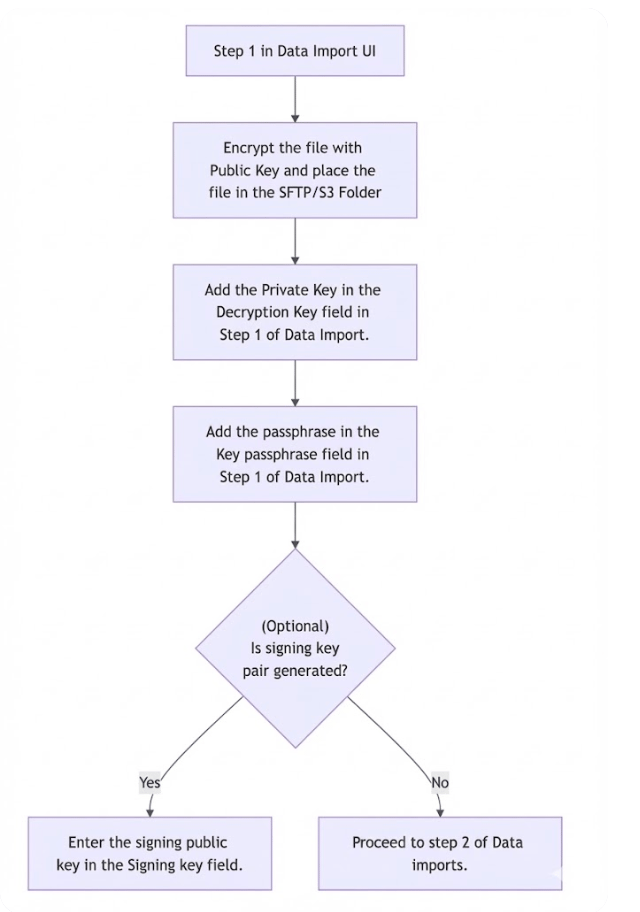
PGPキーペアを使用する
以下の手順では、PGP標準の無料実装である GnuPG を使用してPGP暗号化を利用する方法を説明します。ステップ1: 標準キーペア (公開鍵と秘密鍵) を生成する
GnuPGなどのPGPツールを使用してPGPキーペアを生成します。次の例を参照してください。 例MoEngageは、最大1024ビット長のRSA鍵を使用したファイル暗号化をサポートしています。4096ビットなどのより大きなRSA鍵はサポートされておらず、復号時に失敗します。キーペアは1024ビットのRSA鍵サイズで生成してください。
ステップ2: 公開鍵を生成してファイルを暗号化する
生成した公開鍵を使用してファイルを暗号化し、暗号化したファイルをS3またはSFTPフォルダーにアップロードします。 公開鍵での暗号化--sign オプションは、ファイルに署名して暗号化するために使用します。