

これは Early Access 機能です。アカウントで有効にするには、MoEngage のカスタマーサクセスマネージャー(CSM)またはサポートチームにお問い合わせください。
概要
API キーは通常、認証または認可のメカニズムとして使用されます。API キーは、API リソースへのアクセスに関連付けられた一意の識別子です。 API キーは API アクセスのセキュリティと説明責任を確保し、使用状況を効果的に管理・監視できるようにします。 マルチ API キー機能は現在、次の API グループでサポートされています。- Segmentation APIs と Inform は Basic Auth でのみ利用できます。
- Push APIs 用の新しい API キーの作成は現在サポートされていません。Push APIs は、このダッシュボードに移行された Basic Auth (Legacy) キーでのみ動作します。
- 既存のキーが利用可能な間に新しいキーを生成する: マルチキーのサポートにより、新しいキーが機能するまで既存のキーは有効なままです。これにより、ダウンタイムを発生させることなく、セキュリティ目的でキーをローテーションできます。たとえば、チームが新しいキーを統合するのに時間が必要な場合でも、その間は古いキーが引き続き機能します。新しいキーの統合後、古いキーをアーカイブできます。
- チームごとに異なるキーを使用する: 社内のチームや外部ベンダーごとに、それぞれが必要な API に範囲を限定した個別のキーを作成できます。これにより、きめ細かなアクセス制御が可能になり、組織全体のセキュリティが向上します。
認証タイプ
MoEngage は、API キーについて 2 つの認証タイプをサポートしています。- Basic Auth: API キーとシークレットを使用する標準的な認証方式です。トークンの有効期限が要件とならないサーバー間の統合に適しています。
- OAuth 2.0: 有効期間の短いアクセストークンを発行するトークンベースの認証方式です。トークンの有効期限はカスタマイズ可能で、バックエンドがアクセストークンを自動的に検証します。
キーを作成する
- マルチ API キー機能が有効になると、API ダッシュボード内の既存の API キーは、レガシーキーとして新しい API キーダッシュボードに移行されます。
- レガシーキー(ワークスペース作成時に以前自動生成され、この新しいダッシュボードに移行されたもの)の詳細を表示し、引き続き使用できます。ただし、レガシーキーのアーカイブ、編集、再生成はサポートされていません。
- レガシーキーは将来非推奨となるため、MoEngage では新しいキーを作成して使用することを推奨しています。
1
API Keys ページを開く
MoEngage ダッシュボードの左側のナビゲーションメニューで、Settings > Account > API keys に移動します。
2
新しいキーの作成を開始する
+ Create new key をクリックします。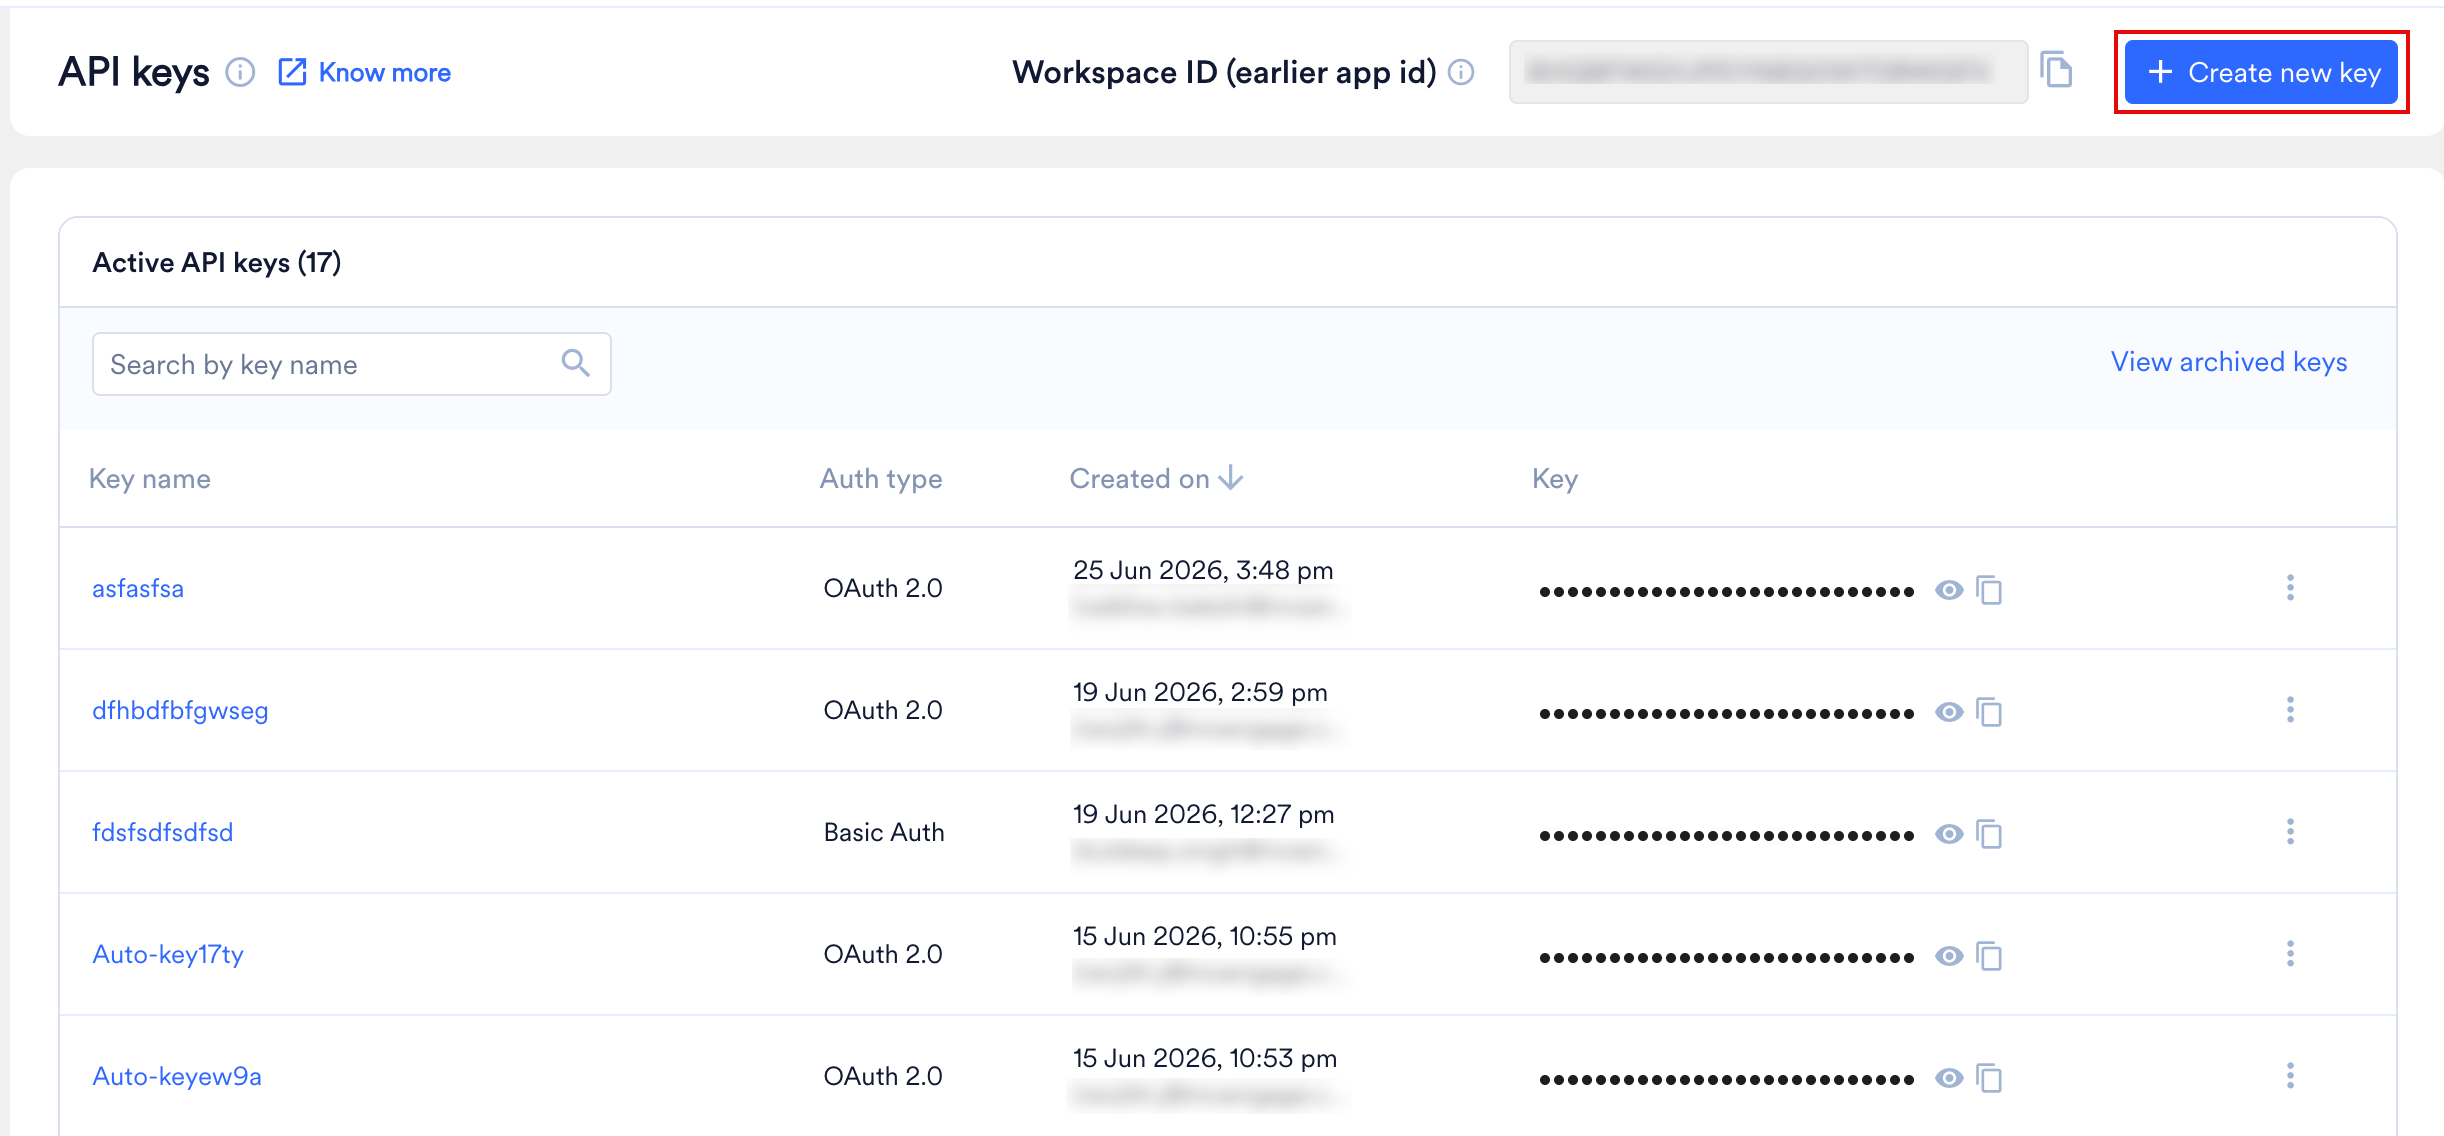
3
キーの詳細フォームを開く
Create new key ダイアログで、キーの詳細を入力します。
4
キーに名前を付ける
Key name ボックスに名前を入力します。キー名は 100 文字以内にする必要があります。
5
認証タイプを選択する
Authentication Type で使用する方式を選択し、その方式のオプションを設定します。
- Basic Auth
- OAuth 2.0
Select APIs for access で、このキーを使用してアクセスする API グループを選択します。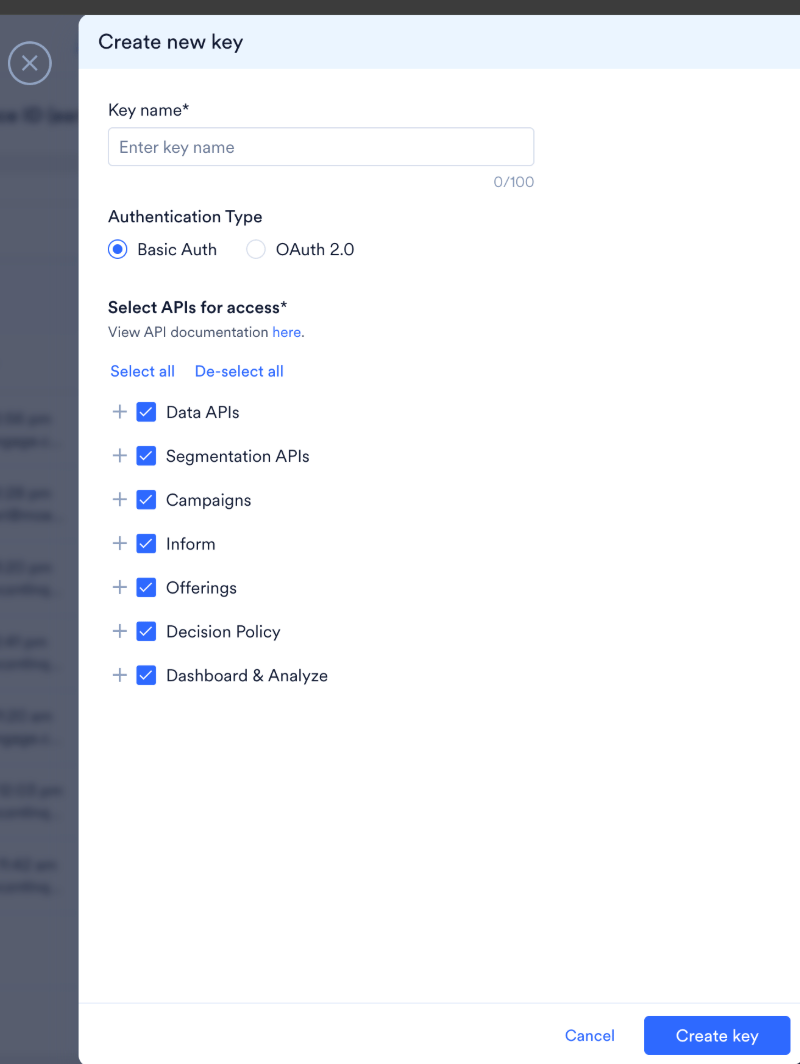
- Data APIs
- Segmentation APIs
- Campaigns
- Inform
- Offerings
- Decision Policy
- Dashboard & Analyze
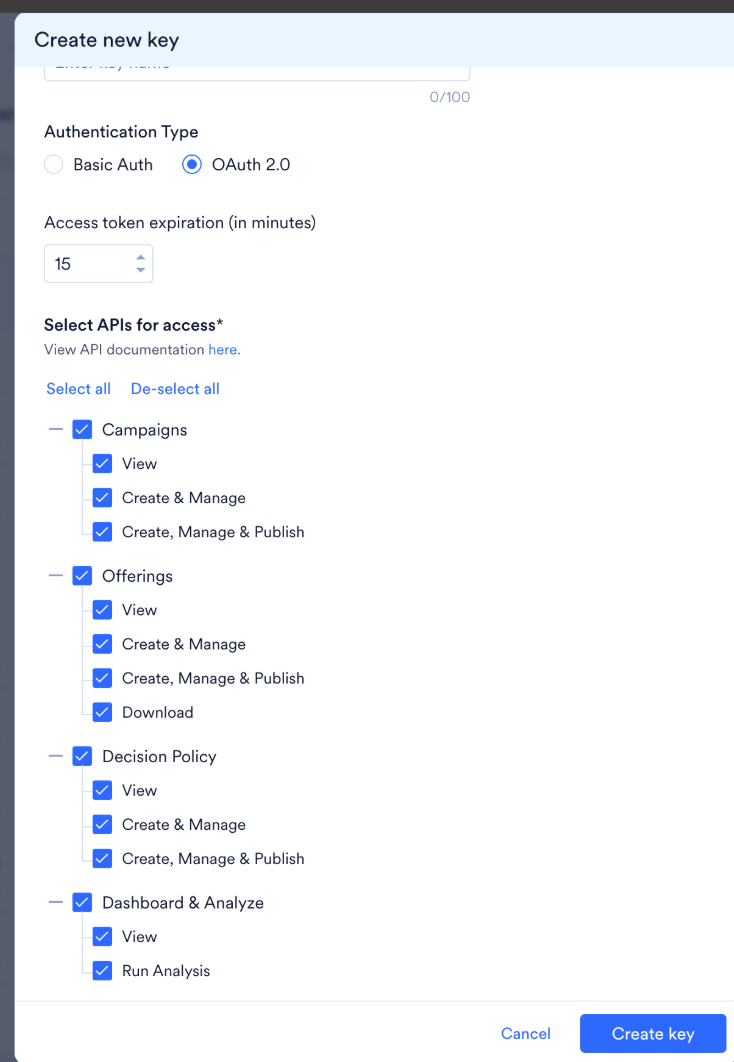
6
API アクセスの範囲を設定する
グループの横にある をクリックしてグループを展開し、個々の API を選択します。Select all または De-select all を使用すると、すべてのグループにわたって選択を管理できます。
7
新しいキーを保存する
Create key をクリックします。キーが Active API keys に表示されます。
有効なキーを表示する
API Keys ページの Active API keys テーブルには、次の列が表示されます。
検索バーを使用してキーを検索できます。有効なキーの数はテーブルの上に表示されます。
レガシーキーは、認証タイプ Basic Auth (Legacy) として表示されます。これらのキーは表示して引き続き使用できますが、編集、再生成、アーカイブはできません。
キーを管理する
API Keys ページで、キーの をクリックすると、次のオプションが表示されます。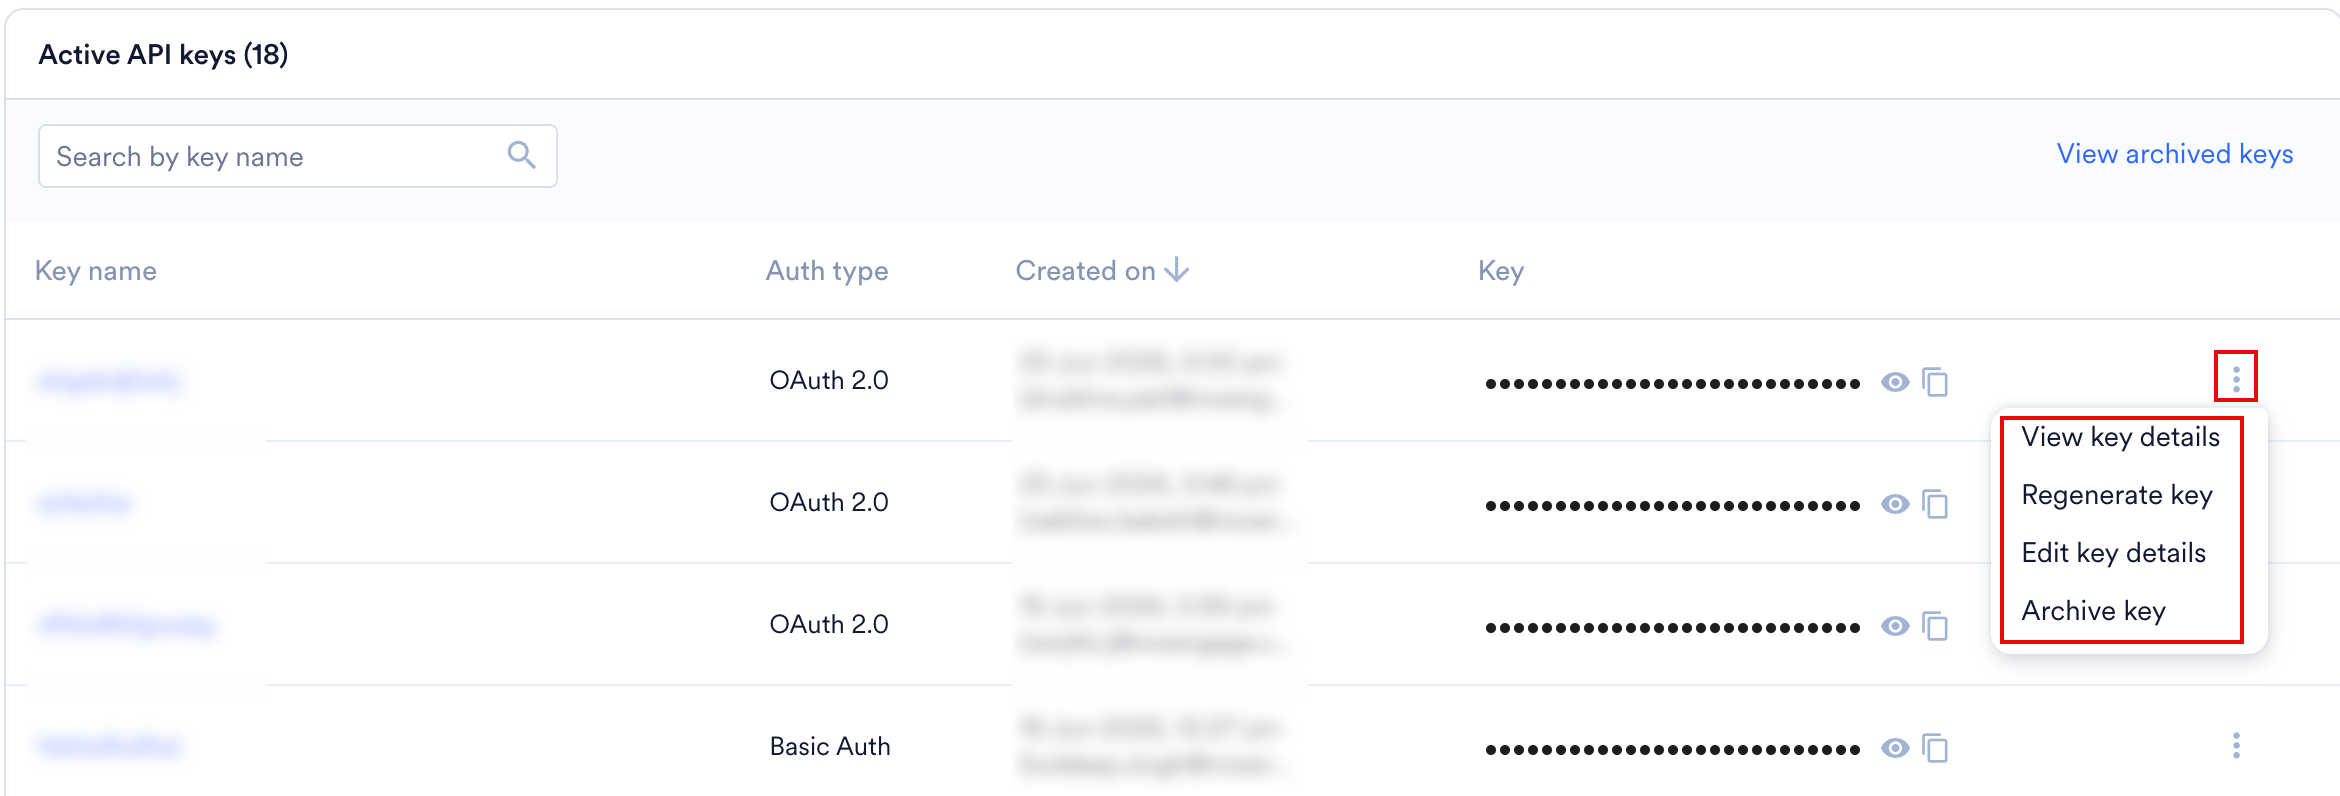
キーの詳細を表示する
1
キーのアクションメニューを開く
API Keys ページで、表示するキーの をクリックします。
2
詳細パネルを開く
View key details をクリックします。詳細パネルのフィールドは、キーの認証タイプによって異なります。
- Basic Auth
- OAuth 2.0
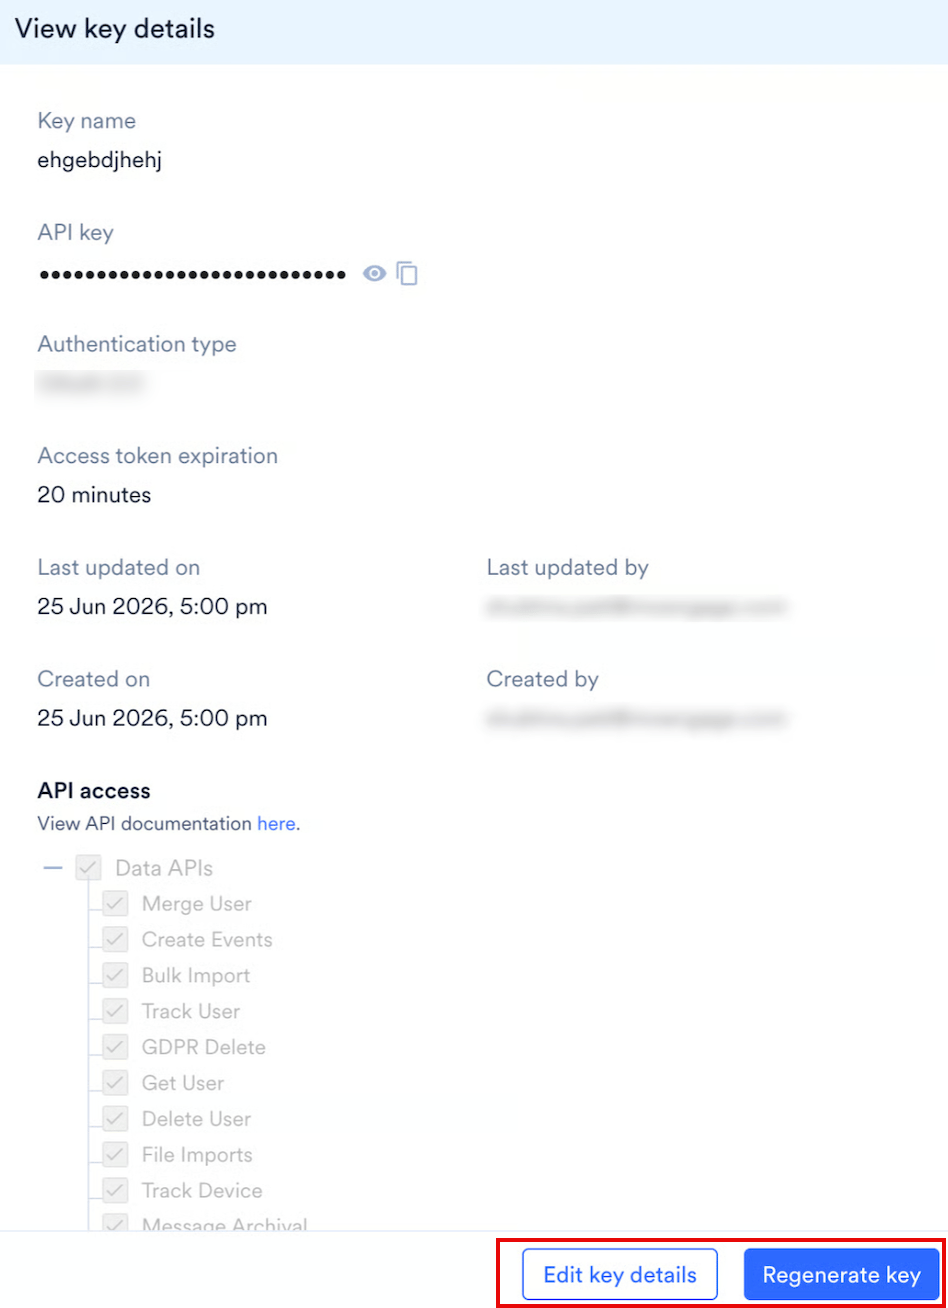
キーの詳細を編集する
1
キーのアクションメニューを開く
API Keys ページで、編集するキーの をクリックします。
2
編集ダイアログを開く
Edit key details をクリックします。
3
フィールドを更新する
Edit key details ダイアログで、編集可能なフィールドを編集します。
- Basic Auth
- OAuth 2.0
4
変更を保存する
Save をクリックします。変更を行うまで、Save ボタンは無効のままです。
アーカイブ済みキーを表示する
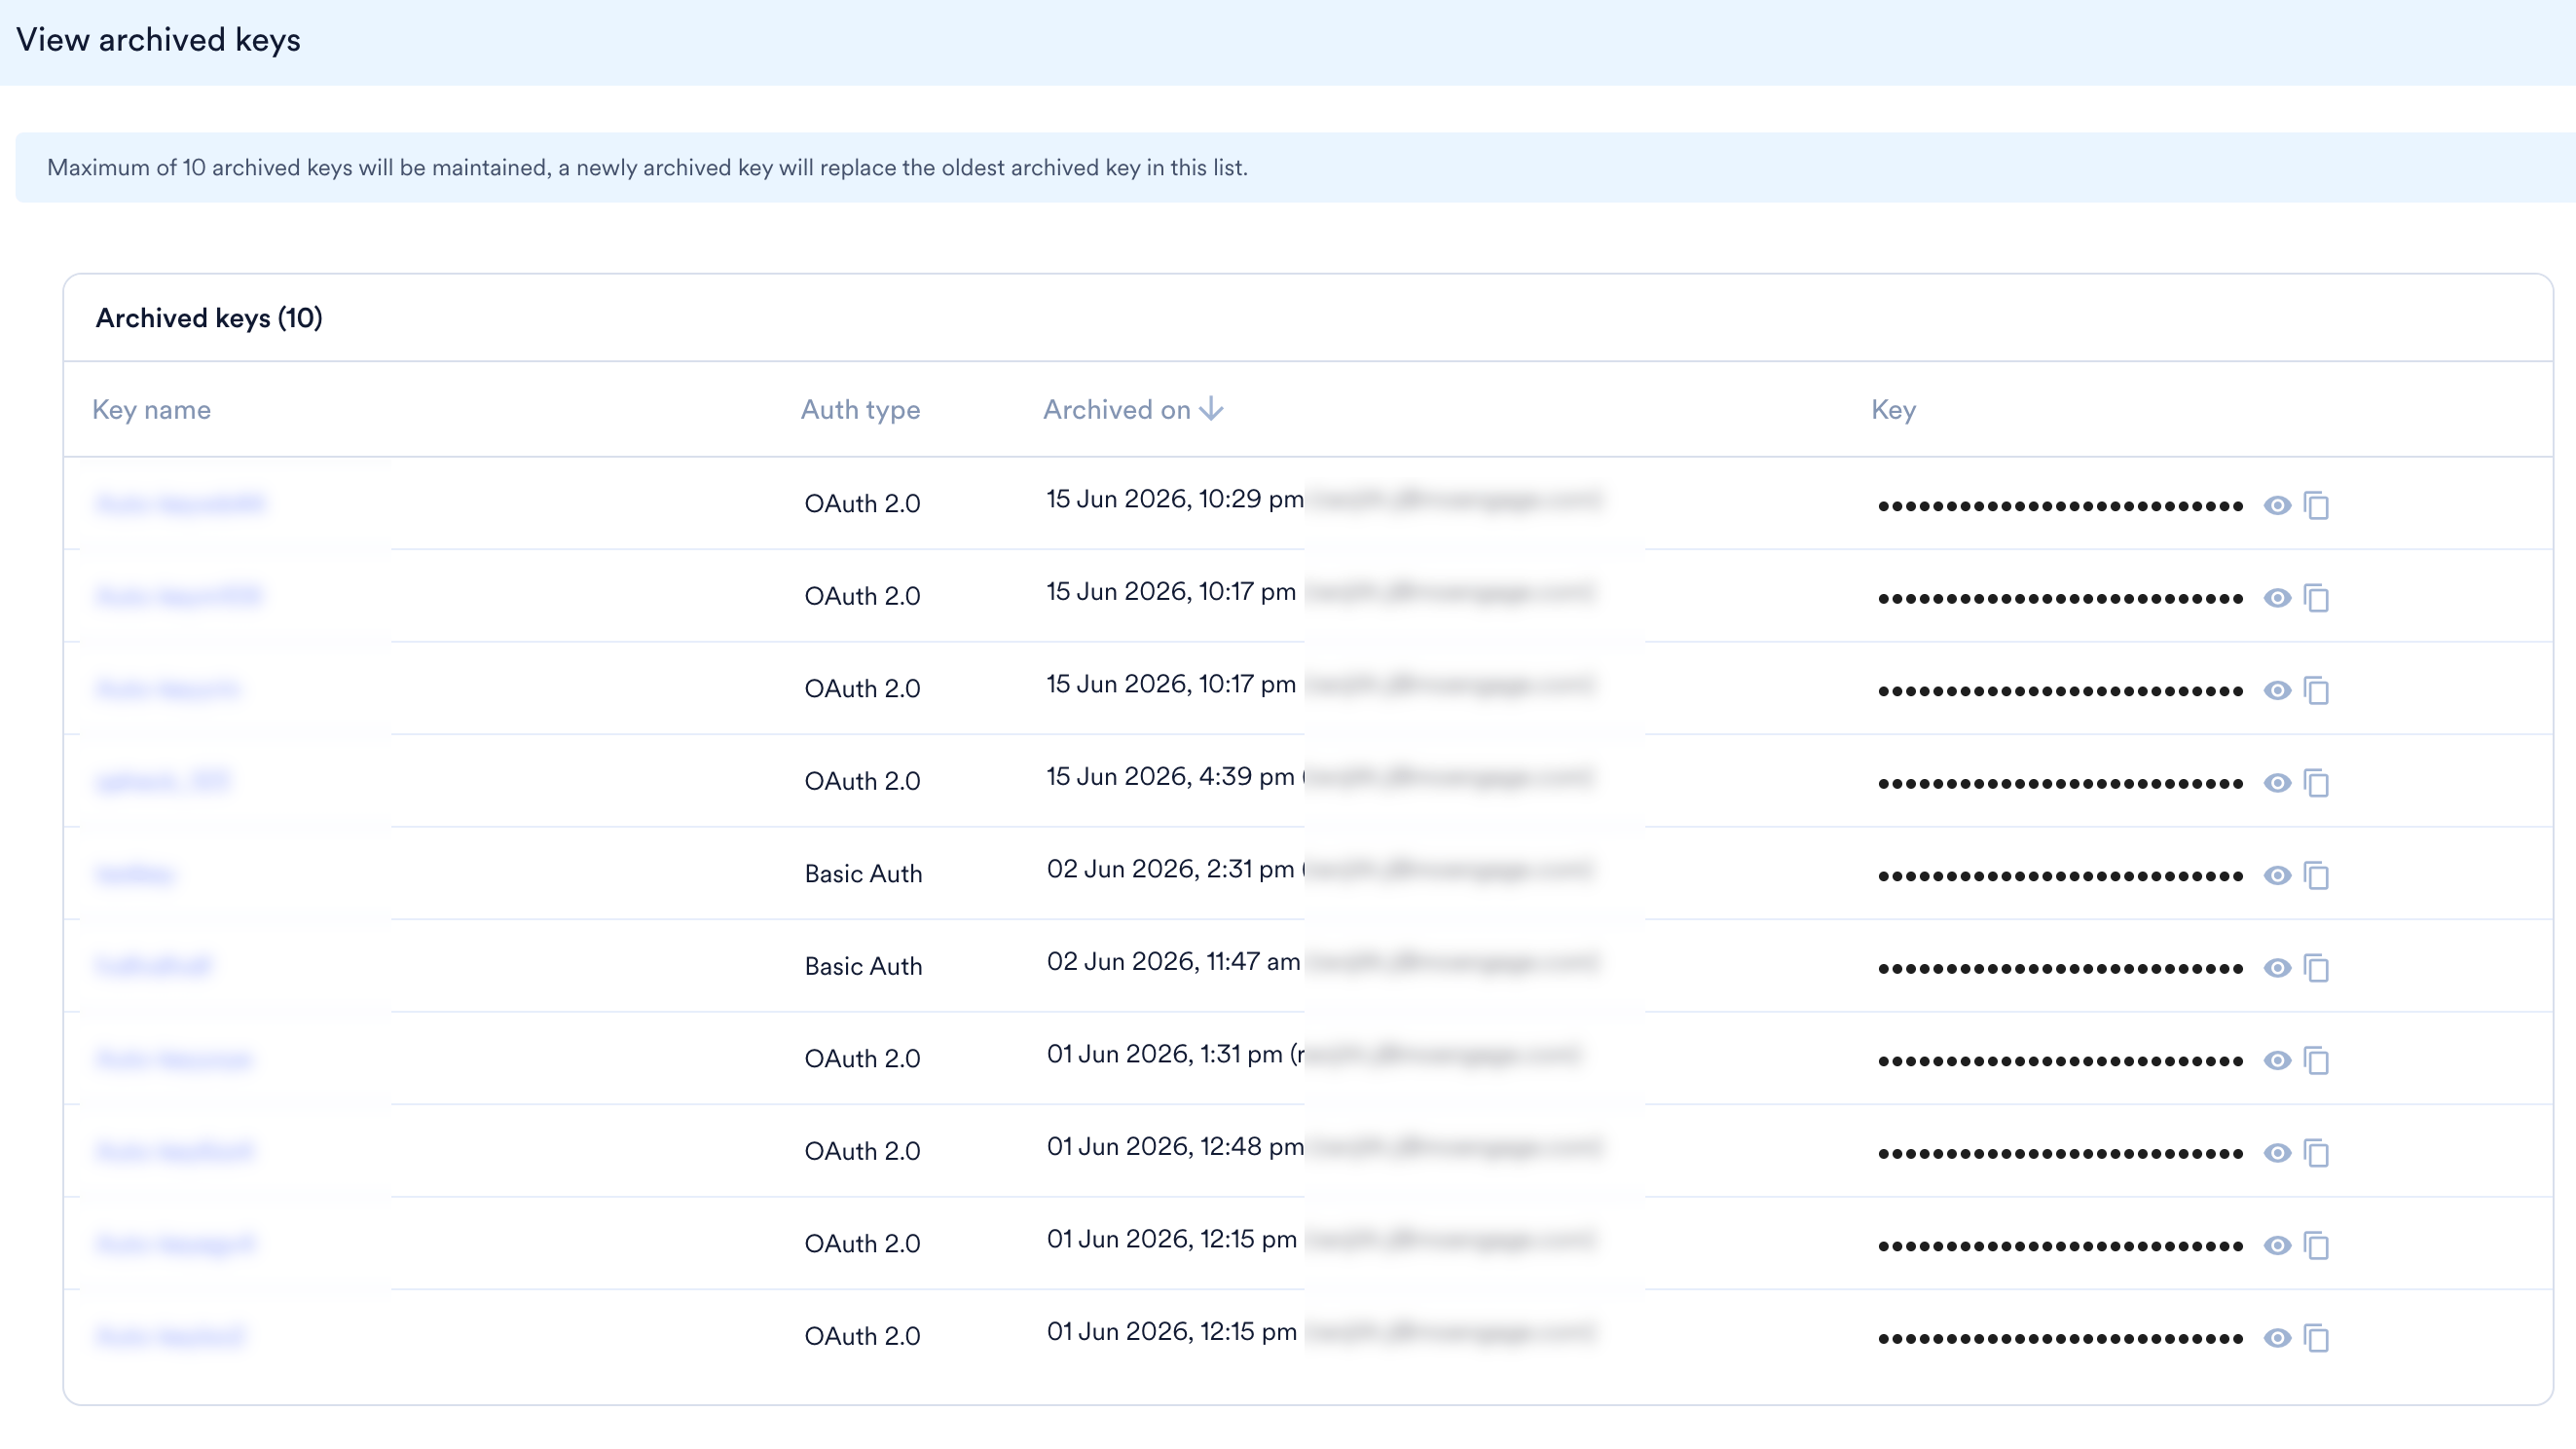
- API Keys ページで、View archived keys をクリックします。
- アーカイブ済みキーの一覧が開き、Key name、Auth type、Archived on、Key の各列が表示されます。
監査ログ
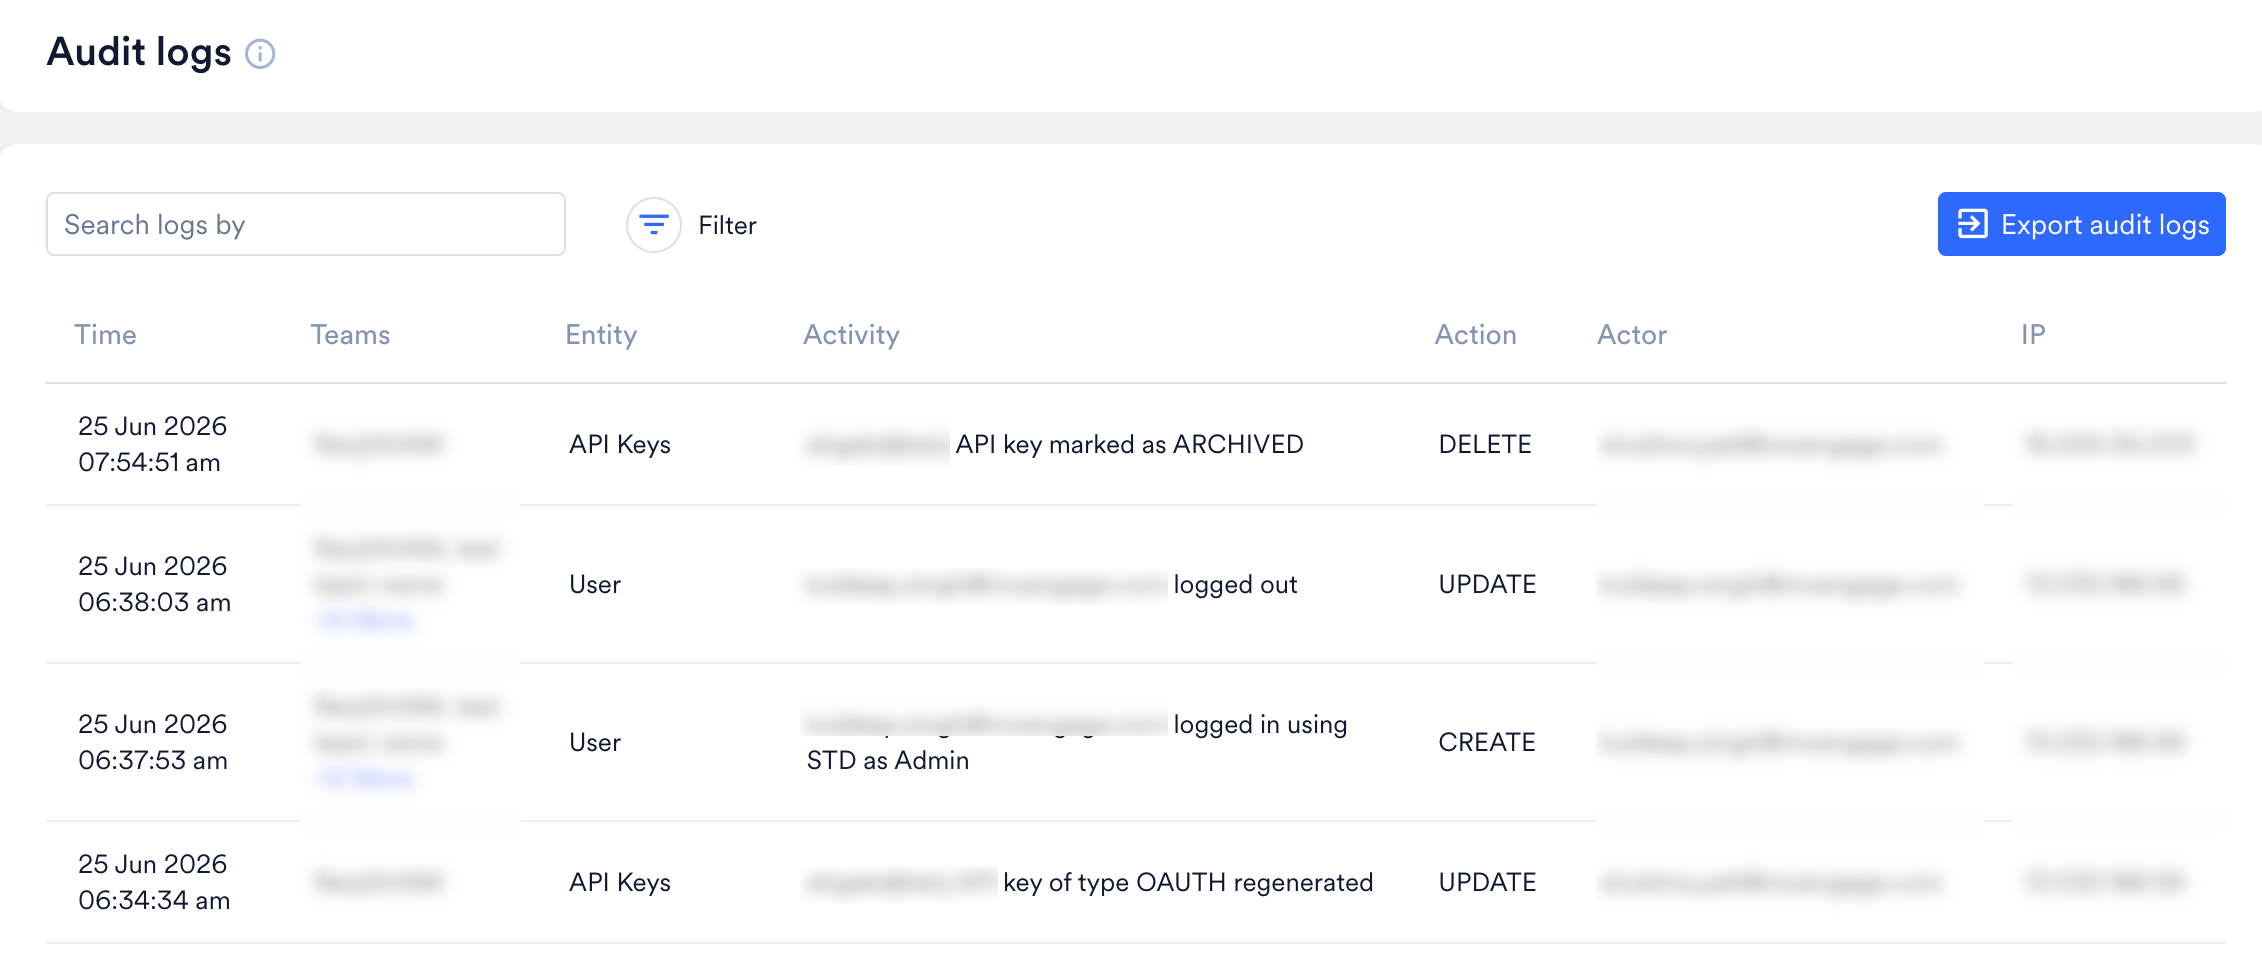
- をクリックして、Team(s)、Action、Actor、Date time Range に基づいて監査ログをフィルタリングします。
- Search logs by 検索バーに値を入力して、関連する監査ログを取得します。
- Export audit logs をクリックして、監査ログレポートをメールで受け取ります。メールにはレポートのダウンロードリンクが含まれます。
- Create は、API キーが正常に作成されたときに表示されます。
- Update は、次の場合に表示されます。
- キー名が更新された場合。
- キーの API 選択が更新された場合。
- キーが再生成された場合。
- Delete は、キーがアーカイブされたときに表示されます。
よくある質問
レガシーキーとは何ですか?
レガシーキーとは何ですか?
レガシーキーとは、ワークスペース作成時に自動的に作成され、以前の API キーダッシュボードからこのダッシュボードに移行された API キーです。編集、再生成、アーカイブはできません。
OAuth 2.0 のアクセストークンの有効期限とは何ですか?
OAuth 2.0 のアクセストークンの有効期限とは何ですか?
OAuth 2.0 のアクセストークンの有効期限は、アクセストークンが無効になるまでに保護された API の呼び出しに使用できる期間を制限するセキュリティ機能です。アクセストークンは一時的なデジタルパスとして機能します。すべてのアプリやサービスとパスワードを共有する代わりに、認可サーバーが有効期間の短いトークンを発行します。そのトークンが有効期限に達すると、API はそれ以降のリクエストを拒否し、
HTTP 401 Unauthorized エラーを返します。アクセストークンの有効期限が重要なのはなぜですか?
アクセストークンの有効期限が重要なのはなぜですか?
- セキュリティの向上: 攻撃者が有効期間の短いトークンを盗んだ場合でも、トークンが機能しなくなるまでのわずかな時間しか悪用できません。
- リソースの管理: 有効期限により、未使用または放置されたトークンが認可サーバーのデータベースを圧迫するのを防ぎます。
- 標準の有効期間: アクセストークンの有効期限は 5~60 分の範囲で設定できます。
MoEngage は期限切れのトークンをどのように処理しますか?
MoEngage は期限切れのトークンをどのように処理しますか?
MoEngage は、アクセストークンとともにリフレッシュトークンを発行します。アプリはこの有効期間の長いリフレッシュトークンをバックグラウンドで使用して新しいアクセストークンをリクエストするため、ユーザーに再ログインを強いることはありません。